 English
Công ty Cổ phần Công nghệ SiciX (SiciX Technology) chính thức đạt chứng nhận ISO/IEC 27001:2022 về Hệ thống Quản lý An toàn Thông tin (ISMS), đồng thời hoàn thành gia hạn chứng nhận ISO 9001 về Hệ thống Quản lý Chất lượng. Đây là những dấu mốc quan trọng trong quá trình chuẩn hóa hoạt động, nâng cao năng lực quản trị và củng cố nền tảng phát triển bền vững của SiciX.
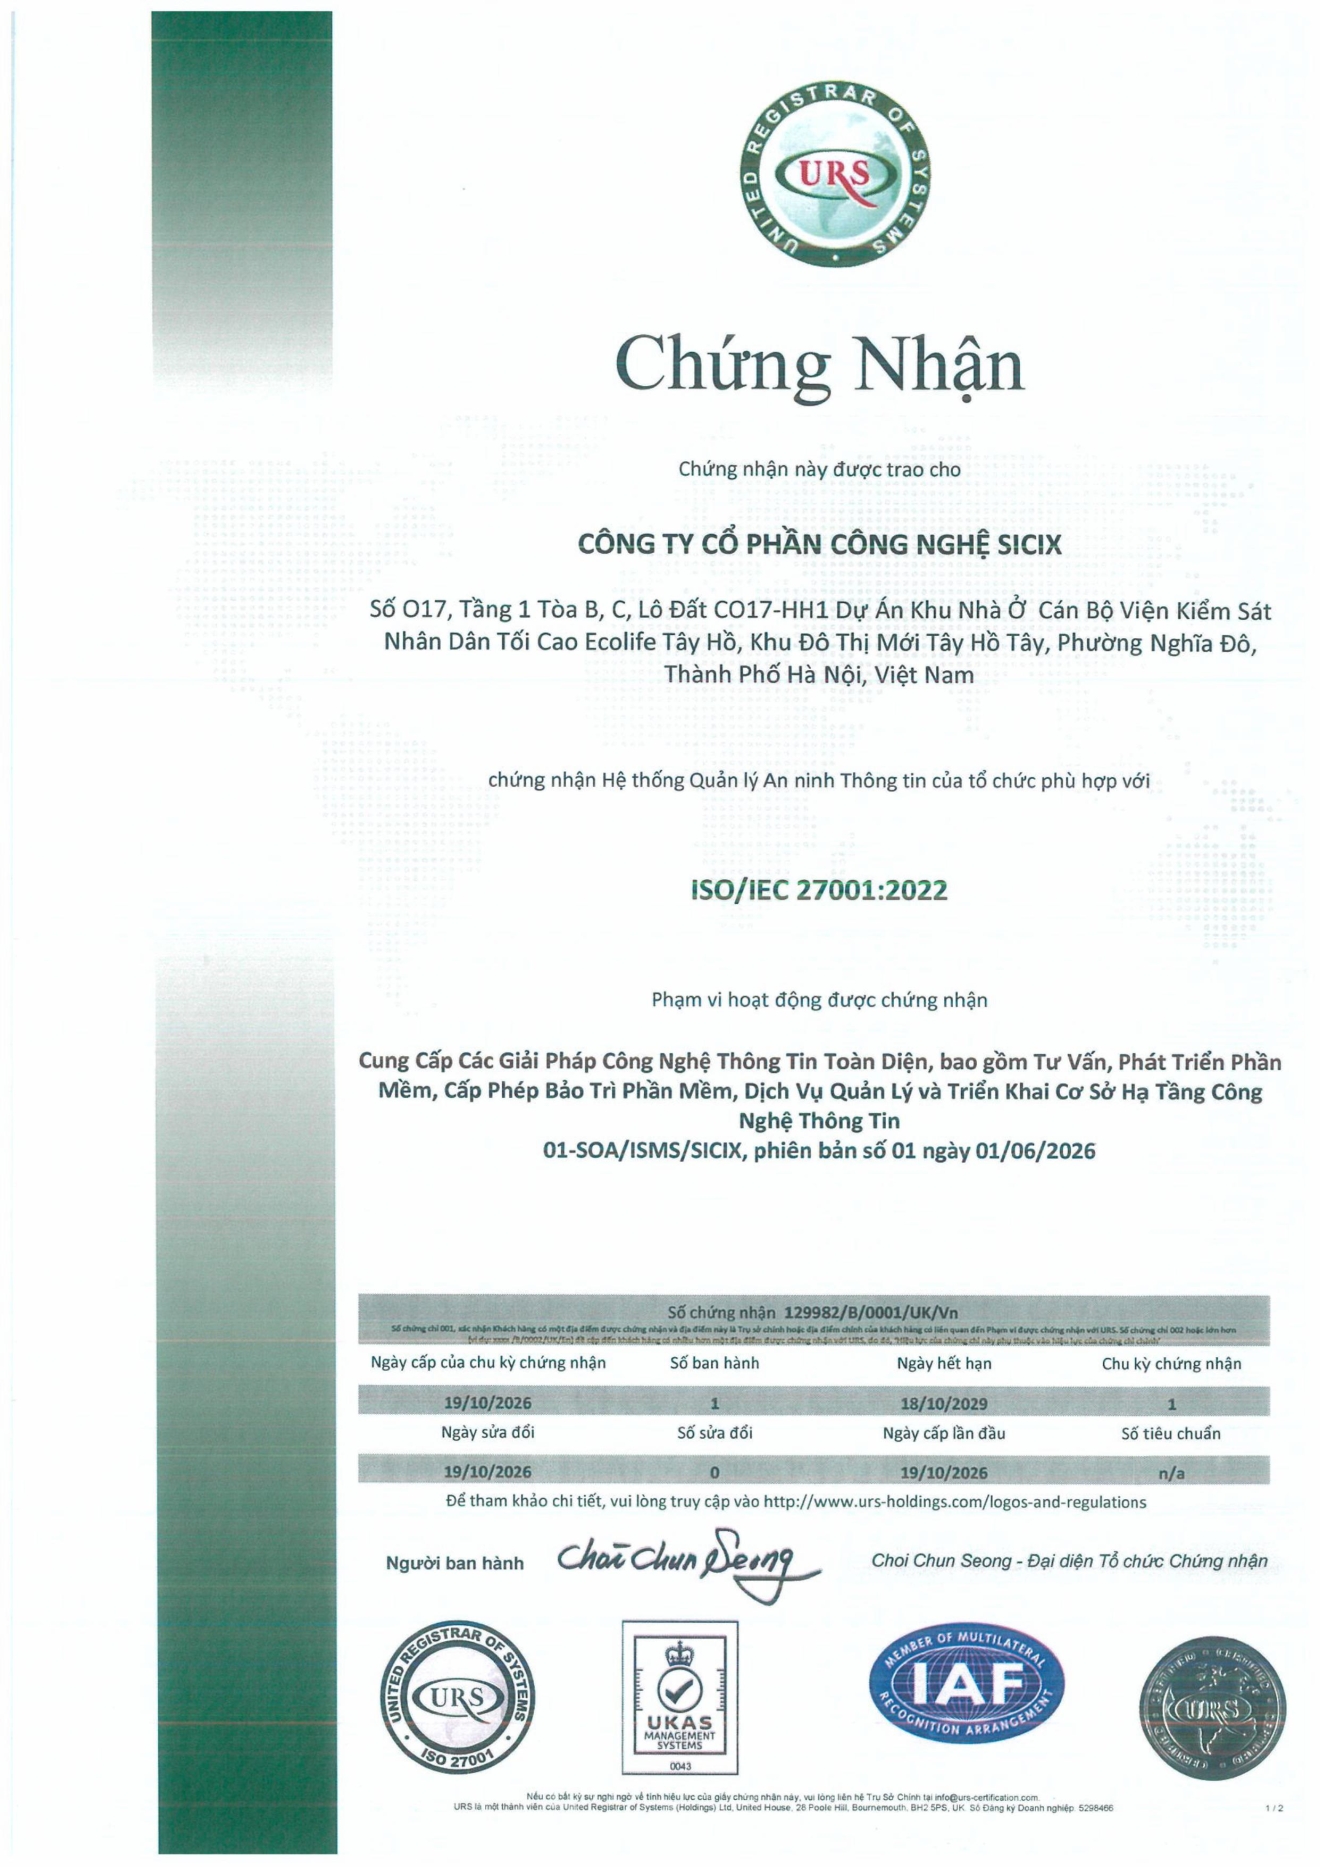
Ngày 19/10/2026, SiciX được tổ chức chứng nhận United Registrar of Systems (URS) cấp chứng nhận ISO/IEC 27001:2022 về Hệ thống Quản lý An toàn Thông tin. Chứng nhận có hiệu lực trong chu kỳ từ ngày 19/10/2026 đến ngày 18/10/2029, với phạm vi bao gồm cung cấp các giải pháp công nghệ thông tin toàn diện, tư vấn, phát triển phần mềm, cấp phép và bảo trì phần mềm, dịch vụ quản lý và triển khai cơ sở hạ tầng công nghệ thông tin.
Việc đạt chứng nhận đánh dấu bước tiến trong quá trình xây dựng và vận hành hệ thống quản lý an toàn thông tin theo tiêu chuẩn quốc tế, thể hiện định hướng của SiciX trong việc kiểm soát rủi ro, bảo vệ thông tin và nâng cao tính chuyên nghiệp trong hoạt động cung cấp sản phẩm, dịch vụ công nghệ.
ISO/IEC 27001:2022 – Nền tảng quản lý an toàn thông tin trong chuyển đổi số
Trong bối cảnh doanh nghiệp ngày càng phụ thuộc vào các nền tảng số để quản lý và vận hành, an toàn thông tin đã trở thành một trong những yêu cầu quan trọng đối với các nhà cung cấp giải pháp công nghệ. Bên cạnh khả năng đáp ứng nghiệp vụ, tính linh hoạt và khả năng tích hợp, khách hàng ngày càng chú trọng đến năng lực quản lý rủi ro, bảo vệ dữ liệu và duy trì hoạt động ổn định của đối tác triển khai.
ISO/IEC 27001:2022 là tiêu chuẩn quốc tế quy định các yêu cầu đối với việc thiết lập, triển khai, duy trì và cải tiến liên tục Hệ thống Quản lý An toàn Thông tin (Information Security Management System – ISMS).
Tiêu chuẩn hướng tới việc quản lý an toàn thông tin một cách có hệ thống, dựa trên đánh giá rủi ro và áp dụng các biện pháp kiểm soát phù hợp nhằm bảo vệ ba thuộc tính cốt lõi của thông tin: Tính bảo mật, tính toàn vẹn và tính sẵn sàng.
Đối với SiciX, việc đạt chứng nhận ISO/IEC 27001:2022 có ý nghĩa quan trọng trong quá trình chuẩn hóa hệ thống quản lý, tăng cường nhận diện và kiểm soát các rủi ro liên quan đến an toàn thông tin. Đây cũng là cơ sở để doanh nghiệp tiếp tục hoàn thiện quy trình, nâng cao nhận thức và trách nhiệm của đội ngũ nhân sự trong việc bảo vệ thông tin trong suốt quá trình cung cấp dịch vụ.
Đặc biệt, khi các giải pháp chuyển đổi số ngày càng đòi hỏi khả năng kết nối giữa nhiều hệ thống, phòng ban và nguồn dữ liệu, việc xây dựng một hệ thống quản lý an toàn thông tin phù hợp với tiêu chuẩn quốc tế góp phần củng cố sự tin cậy của khách hàng và đối tác đối với năng lực triển khai của SiciX.
Đồng bộ quản lý an toàn thông tin và quản lý chất lượng
Song song với việc đạt chứng nhận ISO/IEC 27001:2022, SiciX cũng đã hoàn thành gia hạn chứng nhận ISO 9001 về Hệ thống Quản lý Chất lượng, tiếp tục duy trì các nguyên tắc quản lý theo tiêu chuẩn quốc tế trong hoạt động của doanh nghiệp.
Nếu ISO/IEC 27001:2022 tập trung vào quản lý rủi ro và bảo vệ thông tin, ISO 9001 hướng tới việc xây dựng hệ thống quản lý chất lượng có tính nhất quán, chú trọng kiểm soát quy trình, đáp ứng yêu cầu khách hàng và cải tiến liên tục.
Việc duy trì đồng thời hai hệ thống quản lý góp phần hình thành nền tảng quản trị đồng bộ, trong đó chất lượng sản phẩm, dịch vụ và an toàn thông tin được xem là những yếu tố gắn kết trong quá trình cung cấp giải pháp công nghệ.
Đây là định hướng có ý nghĩa thiết thực đối với SiciX khi triển khai các giải pháp quản trị doanh nghiệp, văn phòng số, quản lý quy trình và tích hợp dữ liệu cho khách hàng thuộc nhiều lĩnh vực hoạt động khác nhau.
Củng cố năng lực công nghệ và định hướng phát triển bền vững
Năm 2026 ghi nhận nhiều dấu mốc trong quá trình phát triển của SiciX. Bên cạnh việc đạt chứng nhận ISO/IEC 27001:2022 và duy trì ISO 9001, doanh nghiệp tiếp tục được vinh danh tại Giải thưởng Sao Khuê 2026 với giải pháp Quản trị số – Quản trị tổng thể, đồng thời có mặt trên Bản đồ Giải pháp Công nghệ số Việt Nam 2026 trong nhóm giải pháp Quản trị số.
Những kết quả này phản ánh nỗ lực của SiciX trên hai phương diện: phát triển năng lực công nghệ, giải pháp và từng bước chuẩn hóa hệ thống quản lý theo các tiêu chuẩn quốc tế.
Với định hướng “Giải pháp chuyển đổi số bền vững” cùng triết lý “Đồng thiết kế – Đồng vận hành – Đồng tăng trưởng”, SiciX tiếp tục đầu tư hoàn thiện nền tảng công nghệ, nâng cao chất lượng dịch vụ và năng lực quản lý an toàn thông tin, hướng tới mục tiêu trở thành đối tác công nghệ tin cậy, đồng hành cùng doanh nghiệp trong quá trình chuyển đổi số và phát triển dài hạn.

Block "blog" not found