
 English
Không phải mọi rủi ro đều bắt nguồn từ những biến động bất ngờ của thị trường. Trong nhiều trường hợp, nguy cơ có thể hình thành ngay bên trong tổ chức, khi trách nhiệm quản lý chưa được phân định rõ, thông tin thiếu liên kết hoặc các biện pháp kiểm soát không được theo dõi xuyên suốt. Nhận diện được rủi ro mới chỉ là điểm khởi đầu; thách thức lớn hơn nằm ở khả năng tổ chức một cơ chế quản trị đủ nhất quán để theo dõi, ứng phó và kiểm soát rủi ro trong suốt quá trình vận hành.
Khi rủi ro được nhận diện nhưng chưa thực sự được quản lý
Trong hoạt động điều hành, doanh nghiệp thường phải đối mặt với nhiều nhóm rủi ro liên quan đến tài chính, con người, pháp lý, danh tiếng và tính liên tục của hoạt động. Một sự kiện rủi ro có thể bắt nguồn từ một nguyên nhân cụ thể nhưng tác động đồng thời đến nhiều mục tiêu, quy trình hoặc bộ phận. Vì vậy, quản lý rủi ro không chỉ là nhiệm vụ nhận diện những tình huống có thể xảy ra, mà còn đòi hỏi xác định mức độ ảnh hưởng, trách nhiệm xử lý và phương thức giám sát phù hợp.
Vấn đề xuất hiện khi hoạt động nhận diện và hoạt động xử lý không được tổ chức thành một quy trình thống nhất. Một bộ phận có thể ghi nhận rủi ro trong danh sách theo dõi, trong khi việc đánh giá mức độ nghiêm trọng, đề xuất biện pháp ứng phó và xác nhận kết quả lại được thực hiện thông qua những đầu mối hoặc tài liệu khác nhau. Khi thiếu cơ chế liên kết, doanh nghiệp khó xác định hồ sơ đang ở giai đoạn nào, ai chịu trách nhiệm chính và những công việc nào vẫn chưa được hoàn thành.
Ngay cả khi đã có danh mục rủi ro, tổ chức vẫn cần trả lời những câu hỏi mang tính quản trị: Rủi ro đó đang ảnh hưởng đến mục tiêu nào? Mức độ rủi ro có vượt ngưỡng chấp nhận hay không? Biện pháp ứng phó đã được triển khai đến đâu? Sau khi xử lý, mức độ rủi ro còn lại có đủ điều kiện để kết thúc hồ sơ?
Nếu các câu hỏi này không được giải quyết trong cùng một cơ chế quản lý, danh mục rủi ro có nguy cơ chỉ phản ánh những vấn đề đã được ghi nhận, thay vì cung cấp thông tin cần thiết để điều hành hoạt động kiểm soát.
Khoảng trống trách nhiệm: Khi nhiều bộ phận cùng tham gia nhưng thiếu một cơ chế phối hợp
Quản trị rủi ro là hoạt động có tính liên phòng ban. Người phát hiện rủi ro có thể không phải là người đánh giá mức độ ảnh hưởng; người đề xuất biện pháp chưa chắc trực tiếp thực hiện và người xác nhận kết quả thường cần có thẩm quyền độc lập với quá trình xử lý.
Sự phân chia này là cần thiết để bảo đảm vai trò kiểm soát, nhưng đồng thời cũng đặt ra yêu cầu về một cơ chế phối hợp rõ ràng. Khi trách nhiệm chưa được xác lập cụ thể, các hồ sơ có thể bị chậm xử lý trong quá trình chuyển giao, hoặc thiếu căn cứ để xác định trách nhiệm tại từng giai đoạn.
Một hệ thống quản trị rủi ro cần phân biệt được vai trò của người nhận diện, cán bộ tiếp nhận, chủ sở hữu rủi ro, người phân tích, người thực hiện biện pháp và lãnh đạo xác nhận kết quả. Bên cạnh đó, cơ cấu quản trị ở cấp tổ chức cần quy định rõ trách nhiệm của từng tuyến và từng đơn vị, tránh tình trạng một cá nhân hoặc bộ phận đồng thời đảm nhiệm những vai trò có thể phát sinh xung đột trong kiểm soát.
Đây cũng là lý do việc xây dựng khung quản trị cần được thực hiện trước khi tổ chức quản lý từng hồ sơ rủi ro. Nếu thiếu chính sách, cơ cấu trách nhiệm và phương pháp đánh giá thống nhất, quá trình xử lý có thể phụ thuộc quá nhiều vào cách làm riêng của từng bộ phận, gây khó khăn cho việc tổng hợp và giám sát ở cấp doanh nghiệp.
Đánh giá rủi ro thiếu nhất quán có thể dẫn đến sai lệch trong ưu tiên xử lý
Không phải mọi rủi ro đều cần được xử lý với cùng một mức độ ưu tiên. Để phân bổ nguồn lực và lựa chọn phương án ứng phó, doanh nghiệp cần có cơ sở đánh giá mức độ ảnh hưởng và khả năng xảy ra của từng rủi ro. Tuy nhiên, nếu các đơn vị sử dụng những tiêu chí hoặc thang đo khác nhau, kết quả đánh giá có thể thiếu tính nhất quán. Cùng một loại rủi ro nhưng mức độ ảnh hưởng được xác định khác nhau giữa các bộ phận sẽ khiến việc tổng hợp ở cấp tổ chức gặp khó khăn. Tương tự, khi không có ngưỡng chấp nhận rủi ro được thiết lập rõ ràng, quyết định tiếp tục xử lý hay kết thúc hồ sơ có thể thiếu căn cứ thống nhất.
Để hạn chế tình trạng này, khung quản trị rủi ro cần xác định phương pháp chấm điểm, tiêu chí ảnh hưởng, ma trận xếp hạng và ngưỡng chấp nhận phù hợp với quy định của tổ chức. Việc đánh giá cũng cần gắn với những thông tin cụ thể về nguyên nhân, sự kiện có thể xảy ra và hệ quả đối với mục tiêu quản trị.
Đặc biệt, mức độ rủi ro sau khi thực hiện biện pháp ứng phó cần được đánh giá lại. Một biện pháp đã hoàn thành về mặt công việc không đồng nghĩa với việc rủi ro đã được kiểm soát ở mức chấp nhận được. Nếu mức rủi ro còn lại vẫn vượt ngưỡng, tổ chức cần tiếp tục xem xét biện pháp xử lý thay vì mặc nhiên kết thúc hồ sơ.
Khoảng trống giám sát: Khi báo cáo chưa phản ánh đầy đủ quá trình xử lý
Báo cáo rủi ro là công cụ phục vụ hoạt động xem xét và điều hành, nhưng giá trị của báo cáo phụ thuộc vào khả năng liên kết với dữ liệu nghiệp vụ phía sau. Một con số tổng hợp về số lượng rủi ro hoặc tỷ lệ hoàn thành biện pháp ứng phó sẽ có ý nghĩa hơn khi người quản lý có thể truy xuất đến hồ sơ, trách nhiệm và bằng chứng thực hiện tương ứng.
Trong phương thức quản lý phân tán, thông tin về rủi ro, tiến độ xử lý và kết quả đánh giá lại có thể được lưu giữ ở nhiều nguồn khác nhau. Việc tổng hợp báo cáo theo kỳ vì thế không chỉ là thao tác thống kê, mà còn đòi hỏi đối chiếu dữ liệu giữa các đơn vị, kiểm tra những hồ sơ chưa hoàn thành và xác định các trường hợp cần tiếp tục xử lý.
Một vấn đề khác là tính liên tục giữa các kỳ đánh giá. Nếu doanh nghiệp không lưu giữ được trạng thái dữ liệu tại từng thời điểm, việc so sánh biến động rủi ro giữa các kỳ sẽ thiếu cơ sở nhất quán. Hoạt động giám sát khi đó có thể tập trung vào kết quả tại thời điểm lập báo cáo mà chưa phản ánh đầy đủ quá trình thay đổi và hiệu quả ứng phó.
Để quản trị rủi ro trở thành hoạt động thường xuyên, tổ chức cần có cơ chế lập kế hoạch đánh giá theo kỳ, phân công các đơn vị cập nhật, kiểm tra kết quả, xử lý các trường hợp chưa đáp ứng yêu cầu và chốt dữ liệu làm cơ sở so sánh. Đây là những điều kiện quan trọng để thông tin rủi ro có thể được sử dụng trong quá trình xem xét của lãnh đạo.
Từ quản lý danh mục đến xây dựng cơ chế quản trị rủi ro thống nhất
Những khoảng trống về trách nhiệm, phương pháp đánh giá và giám sát cho thấy hoạt động quản lý rủi ro cần được nhìn nhận như một quy trình quản trị xuyên suốt, thay vì một tập hợp hồ sơ độc lập.
Theo hướng tiếp cận này, việc xây dựng khung quản trị rủi ro là nền tảng để xác định chính sách, cơ cấu trách nhiệm, khẩu vị rủi ro, phương pháp đánh giá và ngưỡng chấp nhận. Trên cơ sở đó, từng hồ sơ được tổ chức theo một vòng đời xử lý rõ ràng, có người chịu trách nhiệm ở từng giai đoạn và có điều kiện kiểm soát trước khi kết thúc. Đây cũng là định hướng được thể hiện trong giải pháp quản trị rủi ro tổng thể SiciX ERM (Enterprise Risk Management) do SiciX Technology phát triển.
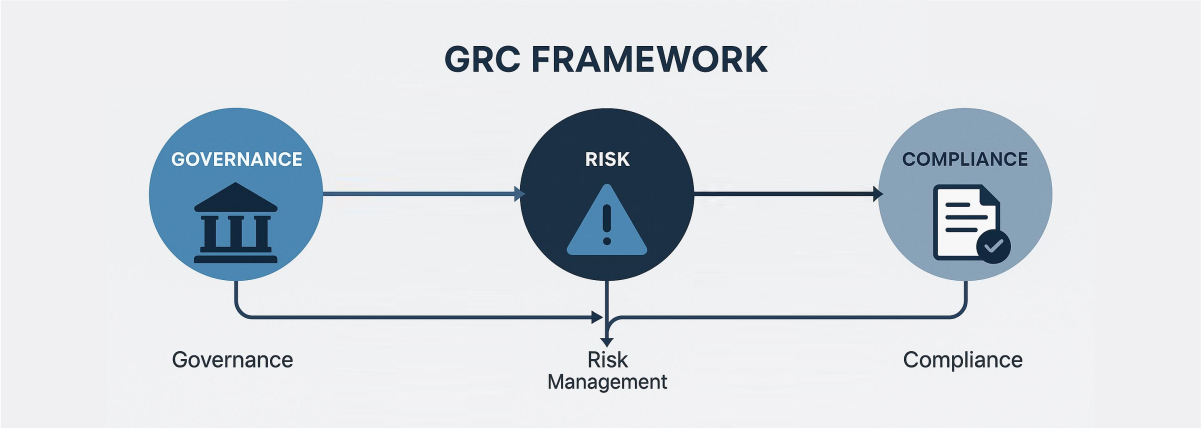
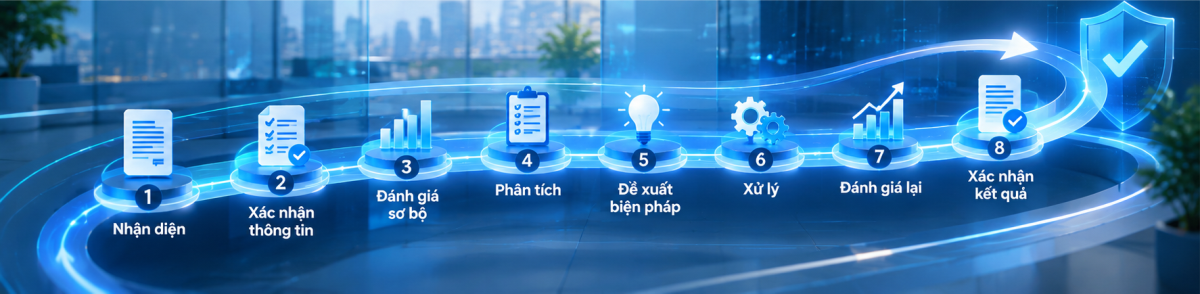
Được thiết kế theo mô hình GRC (Governance – Risk – Compliance), SiciX ERM kết nối khung quản trị rủi ro với hoạt động quản lý từng hồ sơ, tuân thủ, đánh giá và báo cáo. Trong đó, quy trình quản lý rủi ro được tổ chức thành tám bước, từ nhận diện, xác nhận thông tin, đánh giá sơ bộ, phân tích, đề xuất biện pháp, xử lý, đánh giá lại đến xác nhận kết quả.
Giải pháp cũng thiết kế cơ chế kiểm soát điều kiện đóng hồ sơ: Trường hợp mức độ rủi ro còn lại vượt ngưỡng chấp nhận, hồ sơ không được kết thúc mà cần tiếp tục vòng xử lý. Bên cạnh đó, các chức năng quản lý đợt đánh giá theo kỳ, ma trận rủi ro và báo cáo tổng hợp được tổ chức nhằm hỗ trợ hoạt động giám sát ở cấp đơn vị và toàn doanh nghiệp.
Thông qua cách tiếp cận này, SiciX ERM hướng tới hỗ trợ doanh nghiệp thiết lập mối liên kết giữa quy định quản trị, trách nhiệm thực hiện, quá trình xử lý và dữ liệu phục vụ giám sát, thay vì quản lý các hoạt động này một cách tách rời.
Quản trị rủi ro cần bắt đầu từ việc khép kín những khoảng trống quản lý
Một tổ chức không thể loại bỏ hoàn toàn mọi rủi ro trong hoạt động kinh doanh. Tuy nhiên, doanh nghiệp có thể xây dựng cơ chế để nhận diện rủi ro, đánh giá mức độ ảnh hưởng, phân định trách nhiệm và theo dõi việc thực hiện các biện pháp ứng phó một cách có hệ thống. Điều quan trọng không chỉ là doanh nghiệp đã nhận diện được bao nhiêu rủi ro, mà còn là những rủi ro đó đang được quản lý như thế nào, ai chịu trách nhiệm xử lý, kết quả ứng phó được xác nhận trên cơ sở nào và thông tin có đủ nhất quán để phục vụ quyết định quản trị hay không.
Thu hẹp khoảng trống giữa nhận diện, xử lý và giám sát chính là một trong những yêu cầu nền tảng để chuyển từ quản lý danh mục rủi ro sang quản trị rủi ro có hệ thống.Đây cũng là hướng tiếp cận mà SiciX ERM được thiết kế để hỗ trợ doanh nghiệp từng bước triển khai trong hoạt động quản trị và điều hành.

Block "blog" not found